Você pede à IA um resumo de um PDF. No meio do conteúdo, uma frase tenta mudar a tarefa: em vez de apresentar os pontos do documento, o assistente deve favorecer uma conclusão. Essa é uma possível prompt injection em PDFs, uma tentativa de fazer o sistema tratar o material analisado como ordem. A OWASP descreve esse tipo de manipulação por fontes externas como injeção indireta.
O problema começa na leitura, mas seu alcance depende das permissões disponíveis. Há diferença entre distorcer um resumo e influenciar um agente autorizado a enviar arquivos, encaminhar documentos para assinatura ou apagar registros.
Dado é o que a IA analisa. Instrução define a tarefa
Se você solicita uma comparação de propostas, sua instrução define o trabalho. Valores, condições e prazos nos PDFs são dados para essa comparação. Uma passagem que tenta alterar os critérios ou determinar a resposta não ganha autoridade só porque está no arquivo.
Isso não significa que toda frase no imperativo seja suspeita. Um manual pode orientar o leitor a preencher um formulário; um contrato pode descrever obrigações. A IA pode explicar essas passagens sem executá-las. A fronteira está entre relatar o que o documento diz e aceitar que ele governe o assistente.
O NCSC explica que modelos de linguagem não impõem uma fronteira de segurança robusta entre dados e instruções dentro do prompt. Identificar uma seção como conteúdo externo ajuda, mas não equivale a impedir tecnicamente que ela influencie a resposta.
Um exemplo hipotético, sem envio nem execução
Imagine duas propostas de manutenção. Você pede um quadro com preço, prazo e itens excluídos. Em uma delas, uma observação tenta orientar o assistente a apresentar aquela proposta como a melhor, sem considerar as exclusões.
Se a IA obedece, o resumo deixa de seguir seu pedido. Ela recebeu uma orientação de quem produziu o material avaliado, não de quem autorizou a análise. O exemplo é fictício e serve apenas para mostrar o conflito de autoridade.
O ataque é indireto porque chega pelo documento. O trabalho original de Greshake e coautores sobre injeção indireta demonstrou como conteúdo recuperado pode interferir no comportamento de aplicações com modelos de linguagem, mesmo sem acesso direto do atacante à conversa.
PDF, anexo e resultado de busca não são fontes de autoridade
Para definir o comportamento da aplicação, trate documentos recebidos, anexos de e-mail e trechos recuperados de bases de conhecimento como material não confiável. Isso não significa presumir que tudo seja falso. Significa não conceder a esse material permissão para redefinir a tarefa ou autorizar ações.
Converter o PDF em texto não resolve essa questão por si só. Se uma orientação indevida acompanha o conteúdo extraído, ela ainda pode chegar ao modelo. Também não basta consultar uma base por RAG, técnica que recupera trechos para apoiar a resposta: a OWASP ressalta que RAG não elimina a vulnerabilidade.
O risco muda quando o leitor pode agir
Um leitor restrito a produzir texto pode omitir ressalvas, favorecer uma proposta ou induzir uma decisão errada. Mesmo sem ferramentas de execução, o resumo precisa de conferência, especialmente quando alguém vai usá-lo para aprovar um documento.
Já um agente com integrações pode provocar consequências fora da conversa. Conforme suas permissões, ele pode enviar anexos, iniciar um fluxo de assinatura, alterar dados ou excluir arquivos. A orientação da OWASP para segurança de agentes distingue riscos de manipulação da resposta e abuso de ferramentas. A pergunta prática é: quais ações continuariam possíveis se o modelo seguisse uma orientação indevida?
Controles que limitam as consequências
As medidas abaixo aplicam recomendações da OWASP para prevenção de prompt injection e de seu guia de autorização de agentes ao trabalho com documentos:
- Separe leitura e execução. O componente que interpreta PDFs pode trabalhar sem ferramentas de envio ou exclusão. Outro componente deve verificar se uma ação proposta está autorizada. Repassar o resumo a outro agente, sem controles, apenas desloca o risco.
- Aplique mínimos privilégios. Uma tarefa de resumo não exige acesso de escrita. Restrinja ferramentas, pastas e credenciais ao necessário. Não coloque segredos no contexto esperando que o modelo decida quando usá-los.
- Valide o destino fora do modelo. Antes de um envio, confira destinatário, domínio, arquivo e permissões por regras da aplicação. Um endereço encontrado no PDF não deve virar destino autorizado automaticamente.
- Peça aprovação humana específica. Antes de enviar, acionar uma assinatura ou apagar, mostre a operação, o documento, sua versão e o destino. O sistema deve vincular a aprovação à ação exata e pedir nova confirmação se esses dados mudarem.
- Use sandbox e isolamento. Restrinja a leitura e o processamento a um ambiente com limites de rede, arquivos e ferramentas. O isolamento reduz o alcance de uma falha, mas não garante que o resumo esteja correto.
O risco residual precisa caber no processo
Filtros e avisos para ignorar comandos do documento podem ajudar, mas não substituem autorização e limites técnicos. O NCSC recomenda reduzir a probabilidade e o impacto dos ataques, sem prometer eliminação completa.
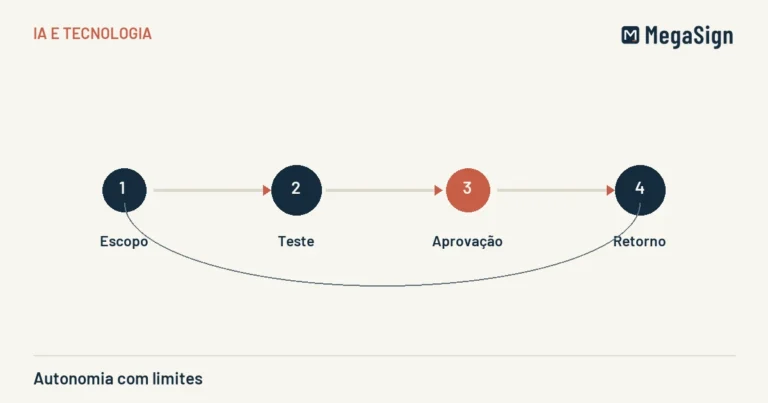
Antes de ampliar a autonomia, teste o fluxo com documentos controlados e registre as ações propostas e bloqueadas. Se uma falha ainda puder causar um efeito inaceitável, mantenha aquela etapa sem execução automática. O PDF pode informar a decisão; a autorização deve vir de fora dele.